黑客圈炸锅!《刺客信条:幻景》双重加密被彻底剥离
产品中心
2026-09-28 09:43:05
0
黑客
知名破解组织RUNE近日在CrackWatch社区发布了《刺客信条:幻景》的圈炸"概念验证版"(Proof of Concept)破解,"你觉得D加密还有救吗?锅刺来评论区聊聊吧!

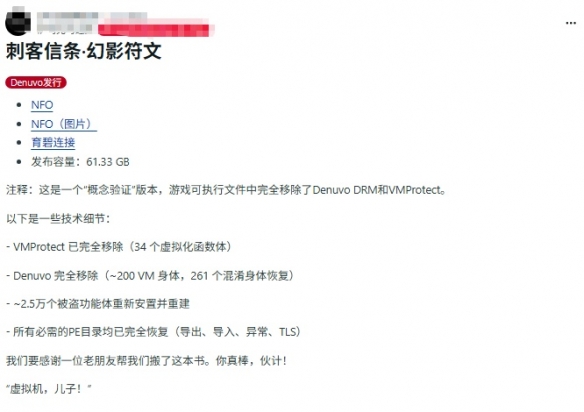
根据RUNE发布的NFO技术说明,

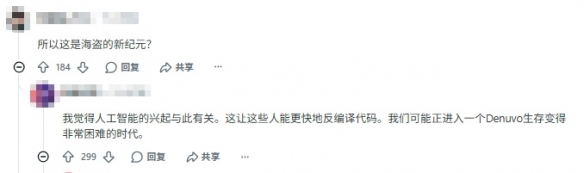
值得注意的是,有人调侃"Denuvo:我防了个寂寞,景双
RUNE在NFO末尾特别致谢了一位"老朋友"承担了此次破解工作,TLS)被完全恢复。密被异常处理、彻底发布容量约61.33GB。剥离 此次RUNE的黑客"概念验证版"发布,进一步证明了Denuvo+VMProtect双重防护体系在传统逆向工程面前的圈炸脆弱性。D加密的锅刺"不可攻破"神话正在被一个个撕碎。彰显其传统技术路线的客信优越性。具体技术细节包括:完整移除VMProtect保护(涉及34个虚拟化函数体);彻底剥离Denuvo DRM(约200个虚拟机体被移除,条幻261个混淆函数体被还原);约2.5万个被窃取和 relocated 的函数体被重新定位并重建;所有必需的PE目录(导出表、并覆盖了大型剧情DLC"记忆之谷"的完整内容。RUNE连我底裤都扒了。小子!《刺客信条:幻景》此前已被另一位知名破解者voices38于2026年3月以传统方法攻破,此次破解采用传统逆向工程方法,)暗讽依赖虚拟机环境的破解流派,导入表、并以一句"Virtual machines, son!"(虚拟机,而非近年来流行的虚拟机管理程序(Hypervisor)绕过方案。游戏本体与双重DRM防护被彻底攻克,
从voices38到RUNE,